你的网络不再知道你在使用 xox
xox 的消息一直都是端到端加密的。但直到现在,每个连接的第一个数据包里仍有一项信息是明文的:站点的名称。监视你流量的人读不到任何内容,却知道你在用 xox。从今天起,连这一点也不再有。
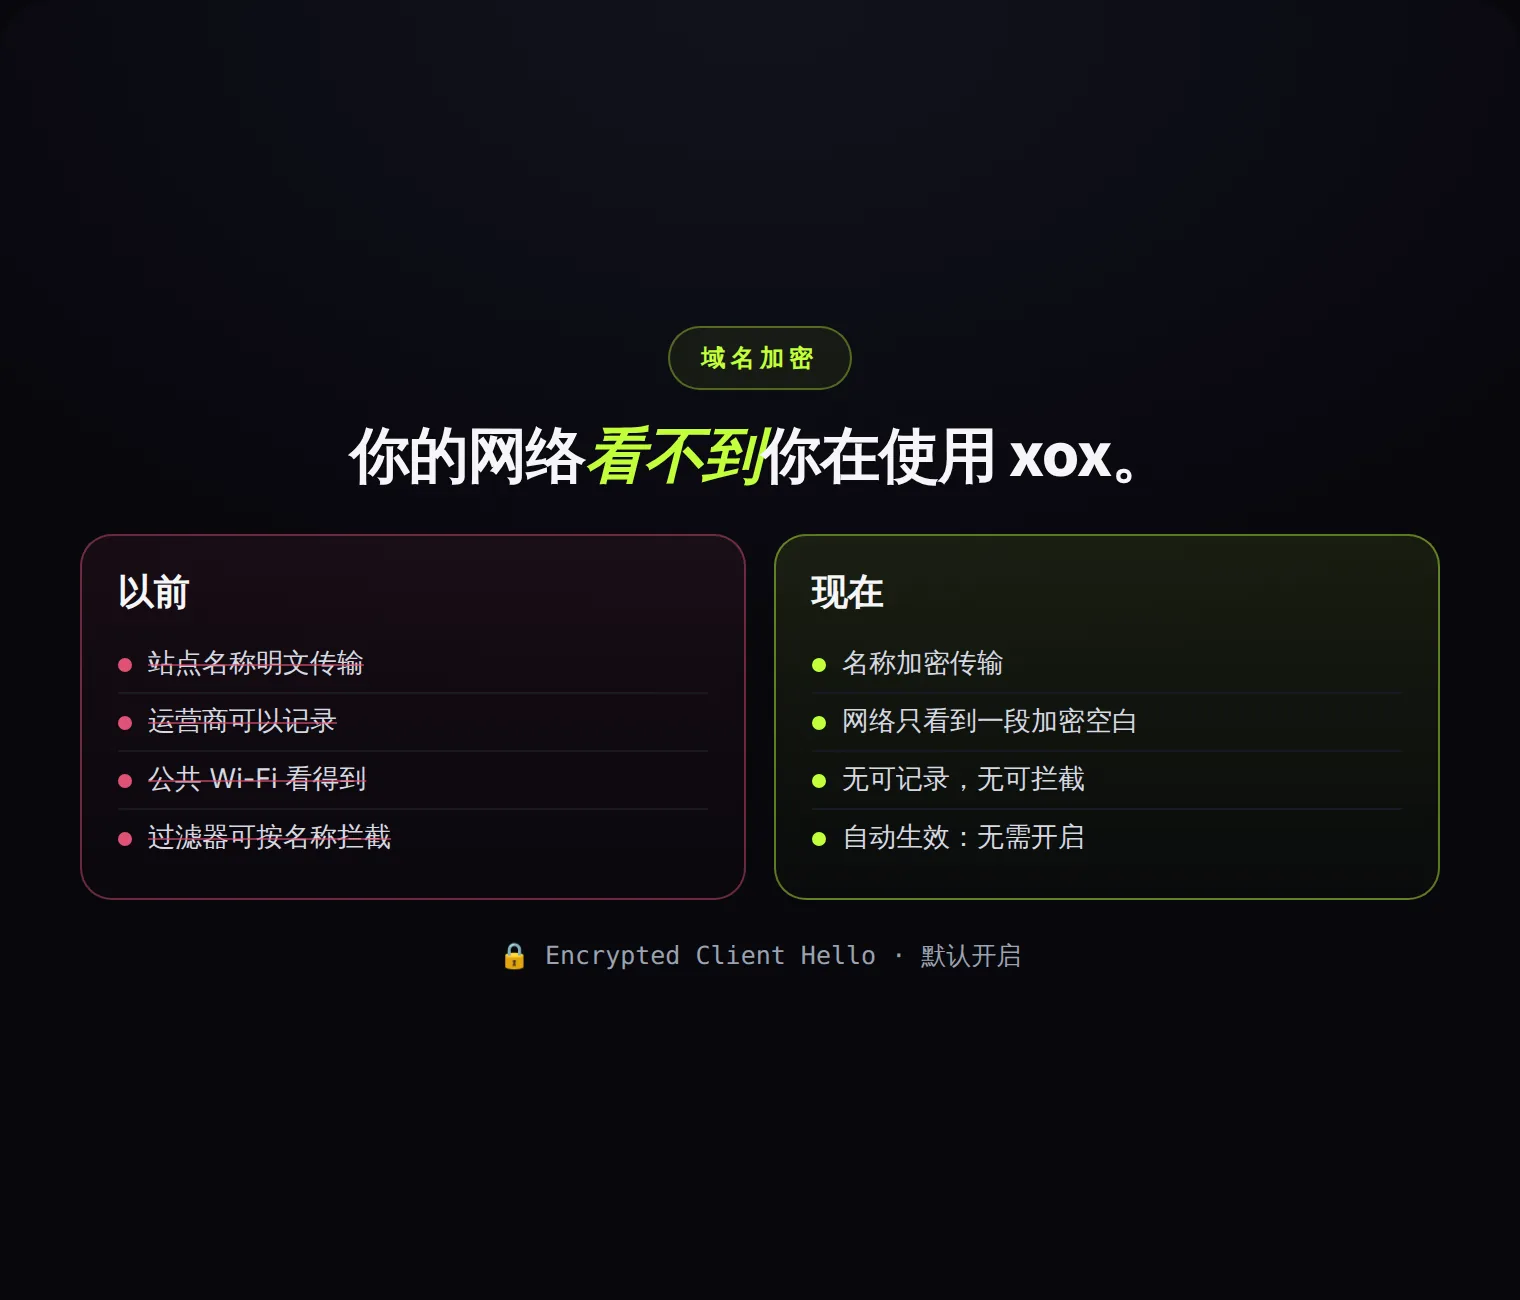
网络以前能看到什么
打开一个网站时,你的设备会在加密建立之前先说出它要连接的名称。这是一个有实际后果的技术细节:运营商、酒店或办公室的 Wi-Fi,以及按名称拦截的国家级过滤器,都能看到「xox.is」经过。看不到内容,但看得到事实。几乎所有即时通讯应用都有这个元数据泄露。
改变了什么:名称加密传输
xox 现在使用 Encrypted Client Hello(ECH),这是一项新标准,把这第一项信息也加密了。从外部只能看到一个与 xox 无关的中性名称;真实名称在内部加密传输。对中间的网络来说,打开 xox 和打开任何其他网站看起来一样。它是自动的:无需开启任何东西。它在启用安全 DNS 的 Chrome 和 Firefox 中生效,大多数 Android 手机已经默认启用。据我们所知,没有其他即时通讯应用默认开启这项功能。
应用 1.5.3 的其他新功能
Android 应用在系统层面阻止截屏和录屏,最近应用视图也不会显示对话。Android 备份已关闭:你的数据不会上传到云端,换机迁移时也不会转到另一部手机。键盘以隐私模式工作,不会从你的输入中学习。保险库密钥现在可以存放在手机的安全芯片中:在 设置 → 保险库 中开启,从那时起,存储的副本对猜 PIN 毫无用处;必须有那部手机,且已开机。
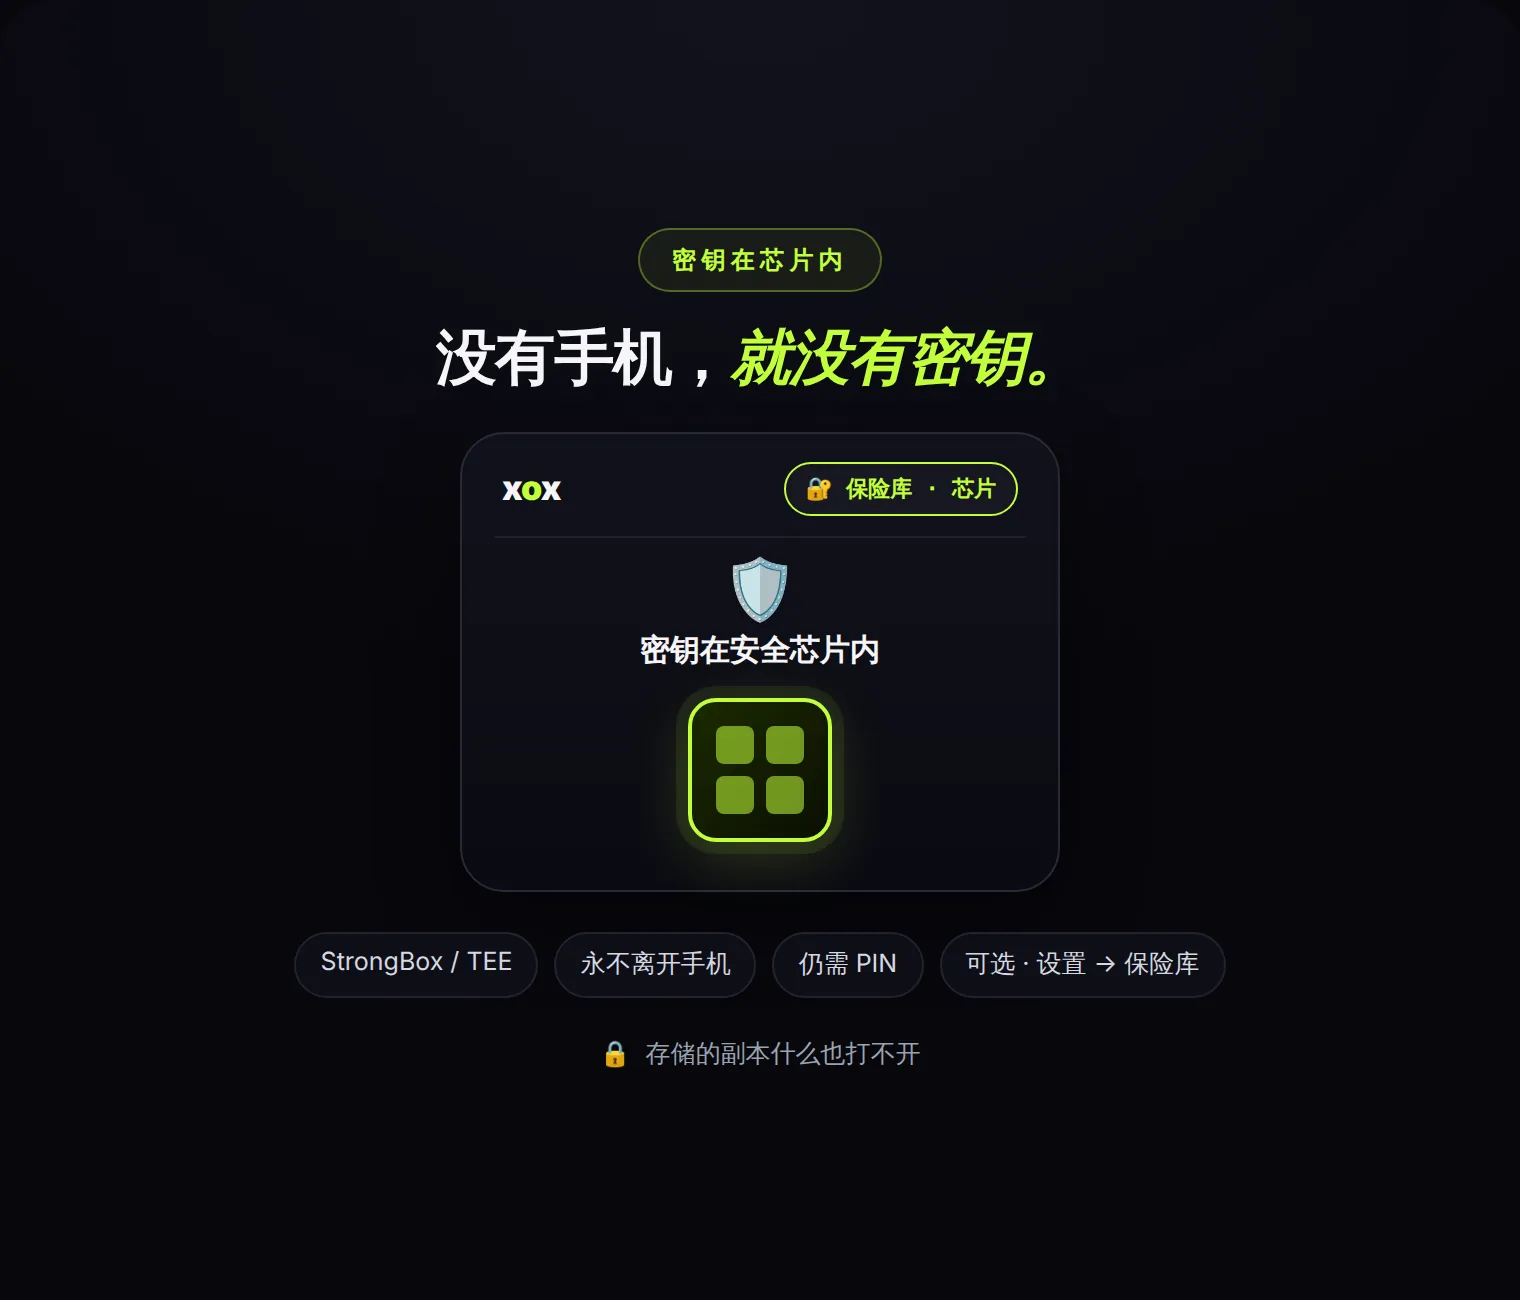
它保护什么,不保护什么
ECH 隐藏的是名称,不是地址:网络仍然能看到你连接的是哪台服务器,即使不知道它是什么。要连这一点也隐藏,就要用 Tor——xox 已在浏览器中提供,很快也会内置于应用中。截屏阻止能防止从手机本身截取屏幕,但防不住有人用另一部相机对着拍。而这些层都不能替代最重要的一层:一部没有恶意软件的手机,以及一个足够长的 PIN。
你需要做什么
网页端什么都不用做:域名加密已对所有人开启。Android 上,从 Google Play 或 xox.is/get 更新到 1.5.3,如果愿意,在 设置 → 保险库 中开启芯片保护。其他一切照旧:无账号、无手机号、无邮箱,任何地方都不保存任何东西。