Votre réseau ne sait plus que vous utilisez xox
Les messages xox ont toujours été chiffrés de bout en bout. Mais jusqu'ici, une donnée voyageait en clair dans le premier paquet de chaque connexion : le nom du site. Quiconque observait votre trafic ne lisait rien, mais savait que vous étiez sur xox. À partir d'aujourd'hui, même plus ça.
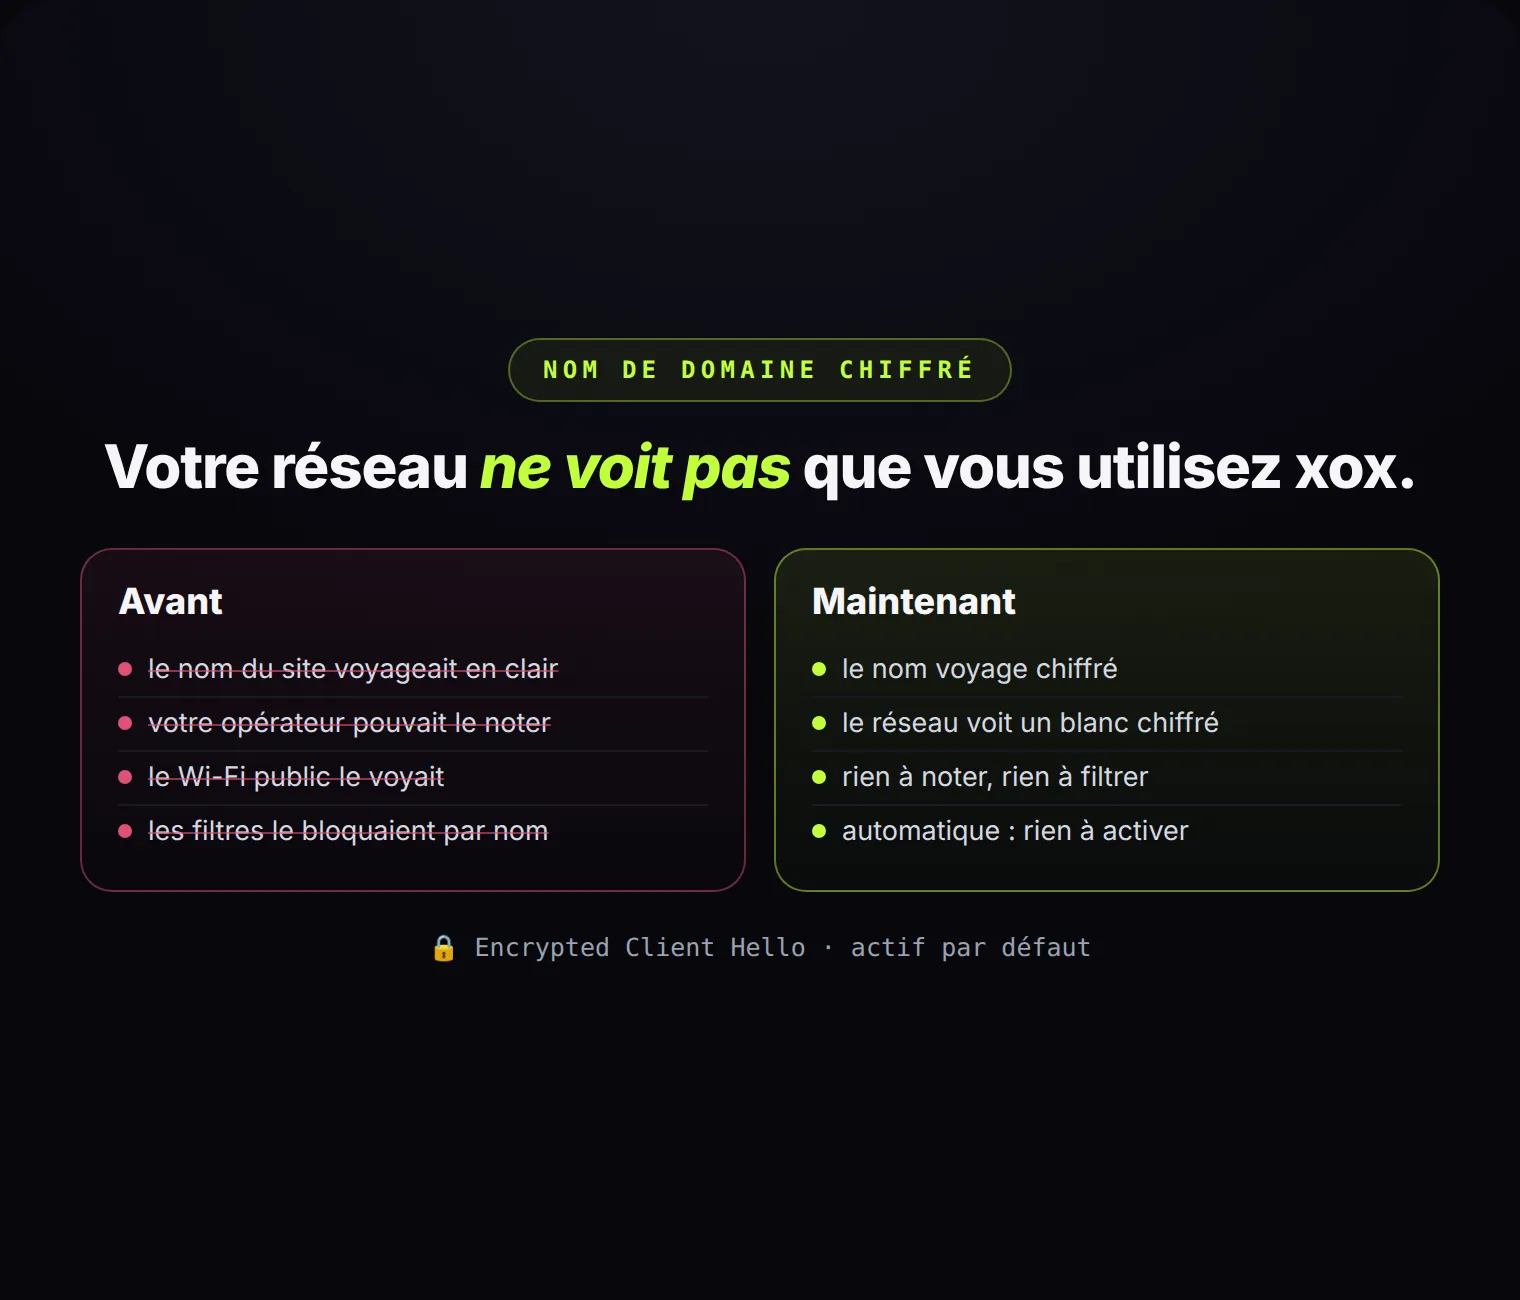
Ce que le réseau voyait jusqu'ici
Quand vous ouvrez un site, votre appareil annonce le nom qu'il veut joindre avant que le chiffrement n'existe. Un détail technique aux conséquences réelles : l'opérateur mobile, le Wi-Fi d'un hôtel ou d'un bureau et les filtres nationaux qui bloquent par nom voyaient passer « xox.is ». Pas le contenu, mais le fait. C'est une fuite de métadonnées que presque toutes les messageries ont.
Ce qui change : le nom voyage chiffré
xox utilise désormais Encrypted Client Hello (ECH), un standard récent qui chiffre aussi cette première donnée. De l'extérieur, on ne voit qu'un nom neutre, sans lien avec xox ; le vrai nom voyage à l'intérieur, chiffré. Pour le réseau intermédiaire, ouvrir xox ressemble à ouvrir n'importe quel site. C'est automatique : rien à activer. Cela fonctionne dans Chrome et Firefox avec le DNS sécurisé, déjà présent sur la plupart des téléphones Android. À notre connaissance, aucune autre messagerie ne l'a activé par défaut.
Nouveau aussi dans l'app 1.5.3
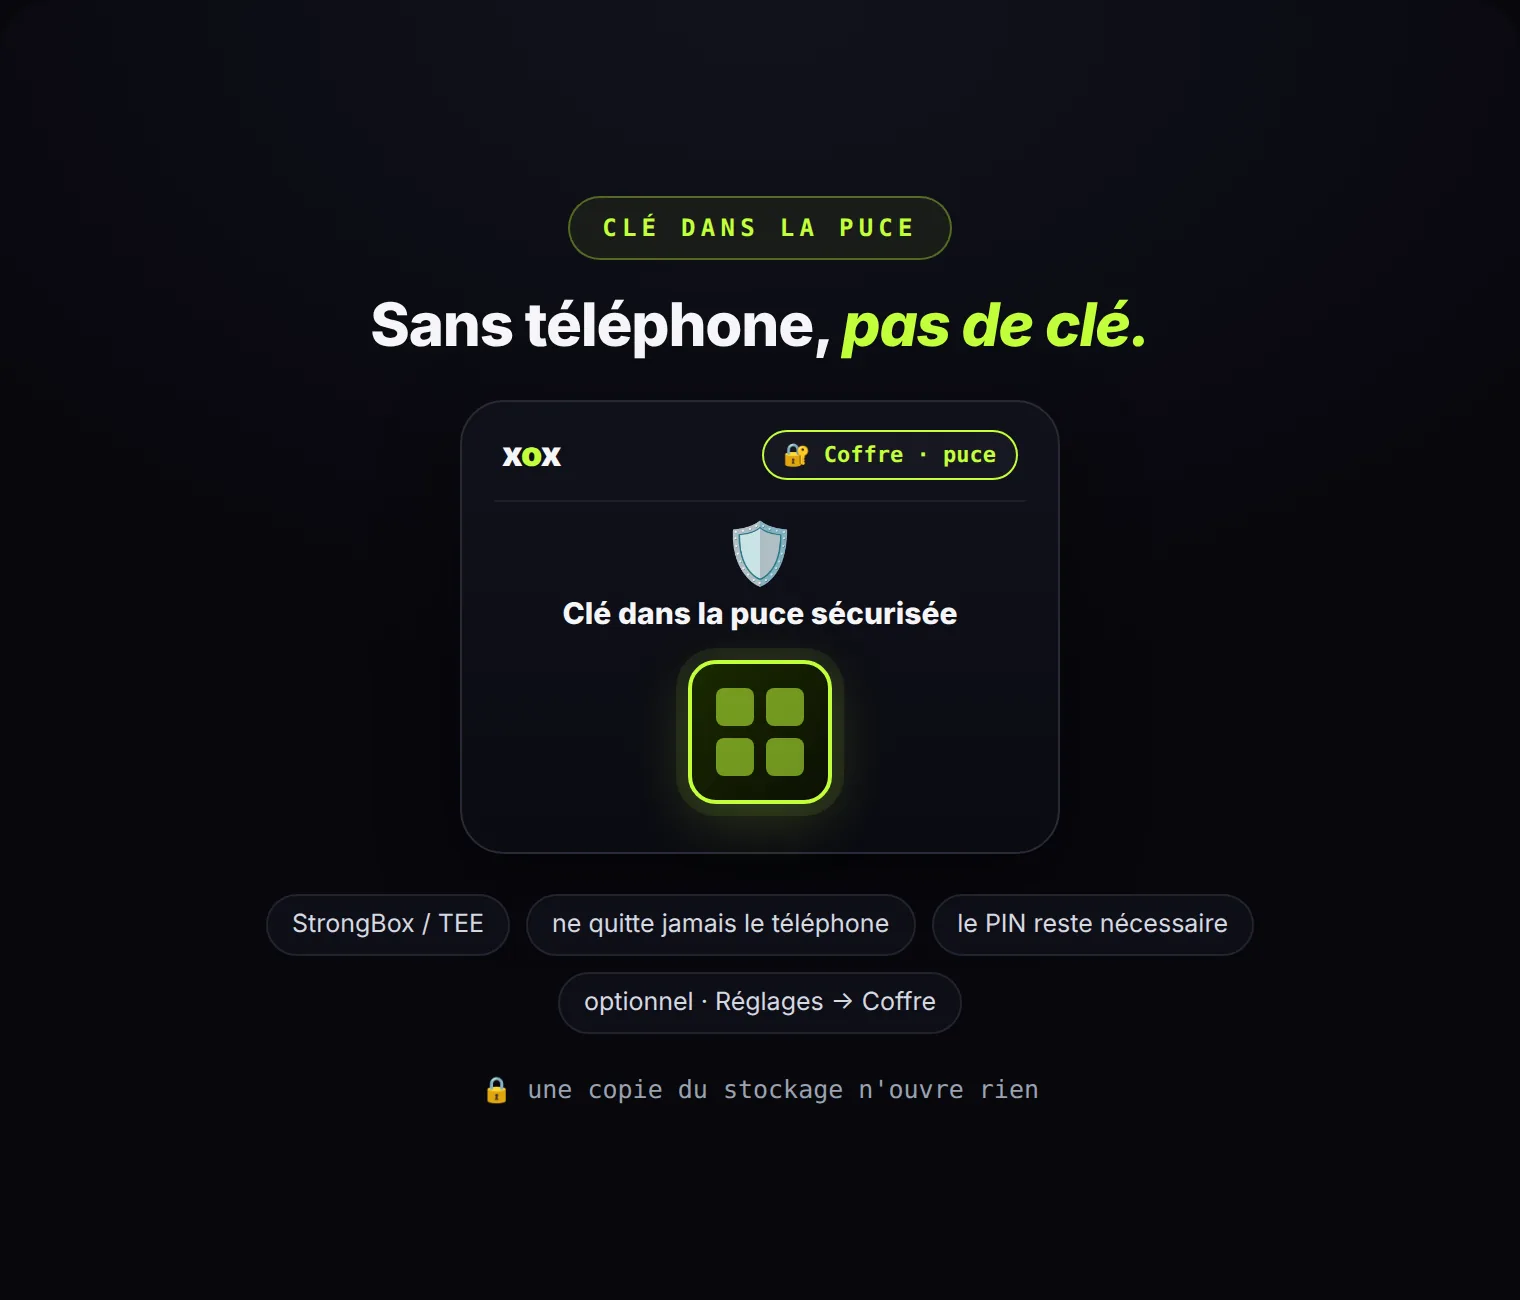
L'app Android bloque les captures et l'enregistrement d'écran au niveau du système, et la vue des applications récentes ne montre pas la conversation. Les sauvegardes Android sont fermées : vos données ne vont pas dans le cloud et ne passent pas sur un autre téléphone lors d'un transfert. Le clavier fonctionne en mode discret et n'apprend pas de ce que vous écrivez. Et la clé du coffre peut désormais vivre dans la puce sécurisée du téléphone : activez-la dans Réglages → Coffre et, dès lors, une copie du stockage ne sert plus à essayer des PIN ; il faut ce téléphone, allumé.
Ce que cela protège, et ce que cela ne protège pas
ECH cache le nom, pas l'adresse : le réseau voit toujours à quel serveur vous vous connectez, même sans savoir ce que c'est. Pour cacher cela aussi, il y a Tor, que xox propose déjà dans le navigateur et bientôt dans l'app. Le blocage des captures empêche de photographier l'écran depuis le téléphone lui-même, pas qu'on pointe une autre caméra dessus. Et aucune de ces couches ne remplace la plus importante : un téléphone sans logiciel malveillant et un PIN long.
Ce que vous devez faire
Rien sur le web : le nom chiffré est déjà actif pour tout le monde. Sur Android, mettez à jour vers la 1.5.3 depuis Google Play ou xox.is/get et, si vous le souhaitez, activez la puce dans Réglages → Coffre. Le reste ne change pas : pas de compte, pas de numéro, pas d'e-mail, et rien de stocké nulle part.